

Популярні
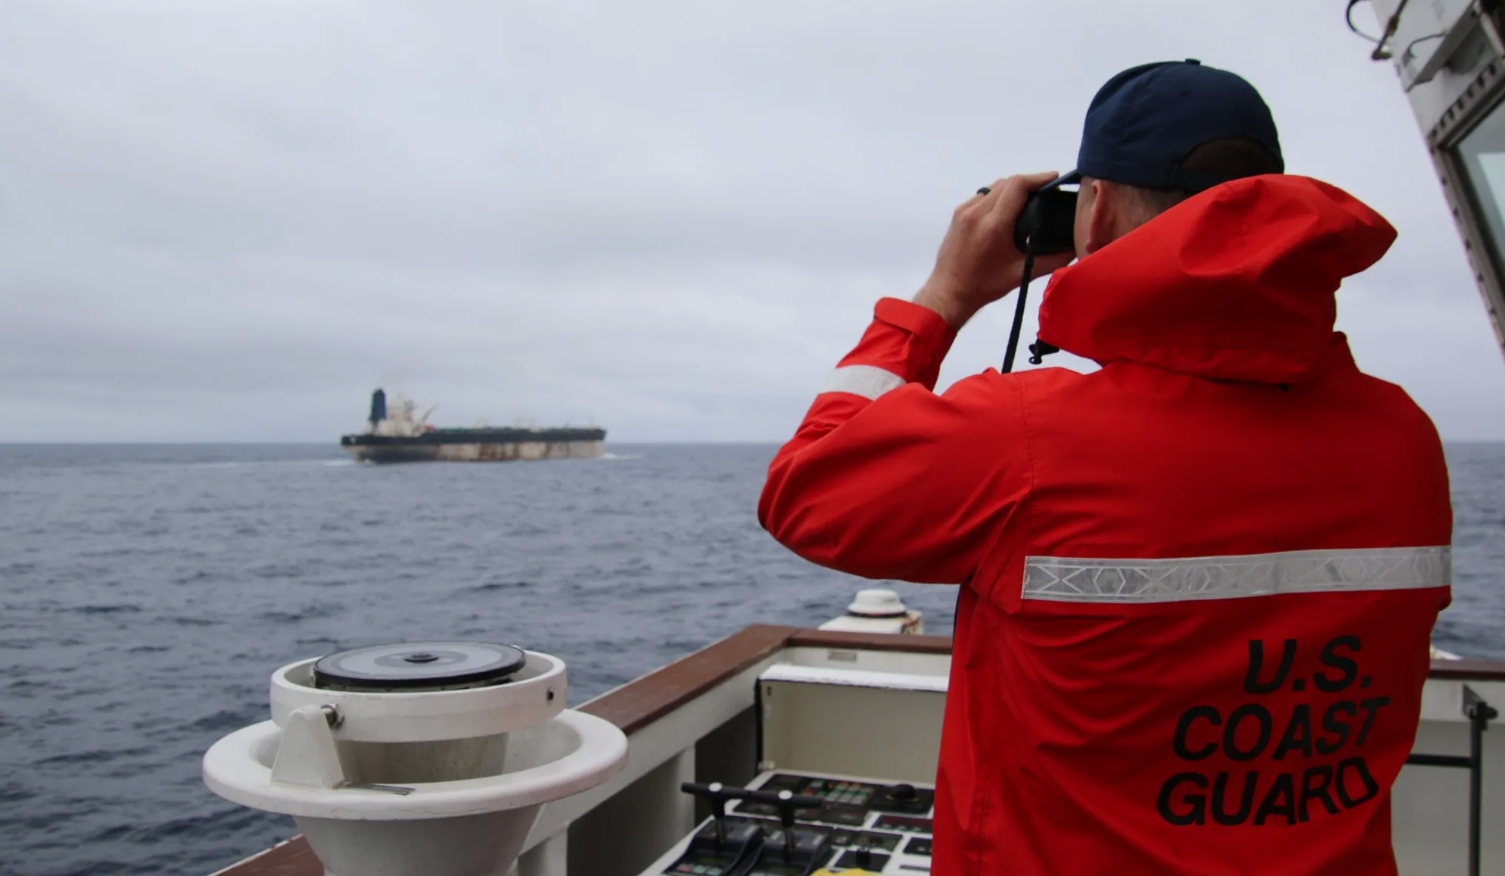
Фахівці Берегової охорони США розкрили технічні прийоми, які судна «тіньового флоту» використовують для приховування своєї діяльності.
Презентацію провели на конференції DEF CON 34, аналіз якої підготувала спільнота InformNapalm.
Ці судна активно використовують підміну даних системи ідентифікації суден AIS.
На борту суден також виявляли кілька транспондерів, інструменти для підміни координат, засоби віддаленого доступу до суднових комп’ютерів та інструменти для швидкої підробки документів.
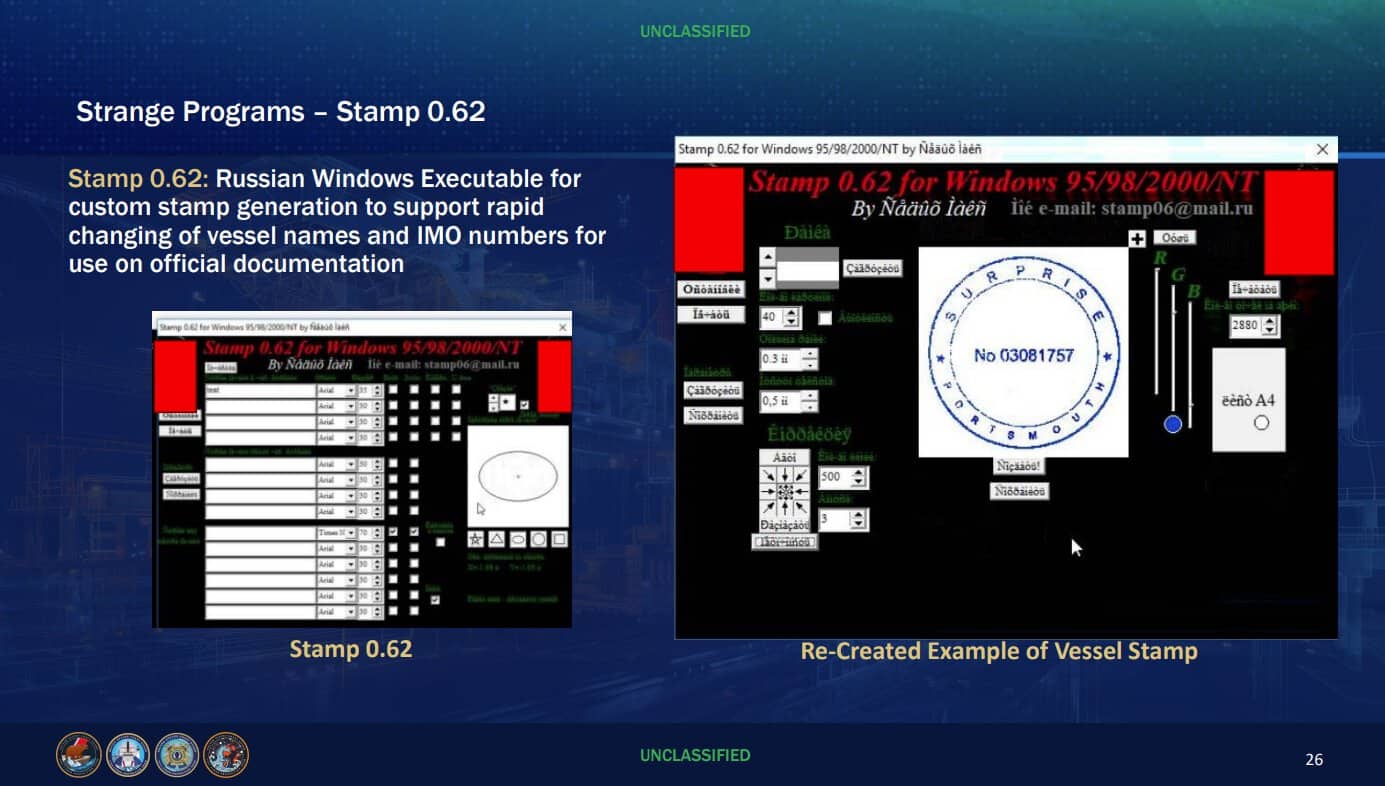
«Одна з найбільш показових знахідок — російська програма Stamp 0.62 для Windows. Вона дозволяє швидко генерувати зображення суднових печаток у разі зміни назви судна та номера IMO у документах», — розповідають в InformNapalm.
Один із головних інструментів маскування пов’язаний із системою AIS, за допомогою якої судно передає свою назву, координати та інші дані.
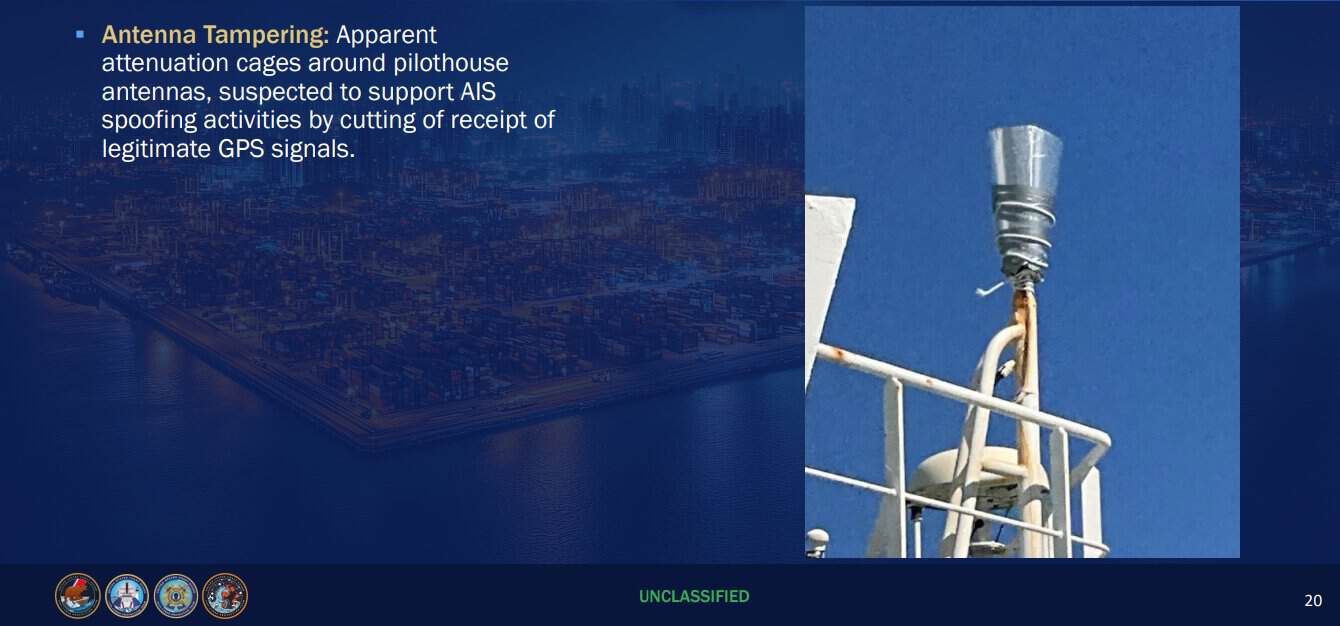
На деяких танкерах виявляли одразу кілька транспондерів, між якими можна перемикатися, а також обладнання та програми для передачі хибних GPS-координат.
У простіших випадках екіпаж міг фізично обмежити роботу антени й таким чином припинити передачу сигналу.
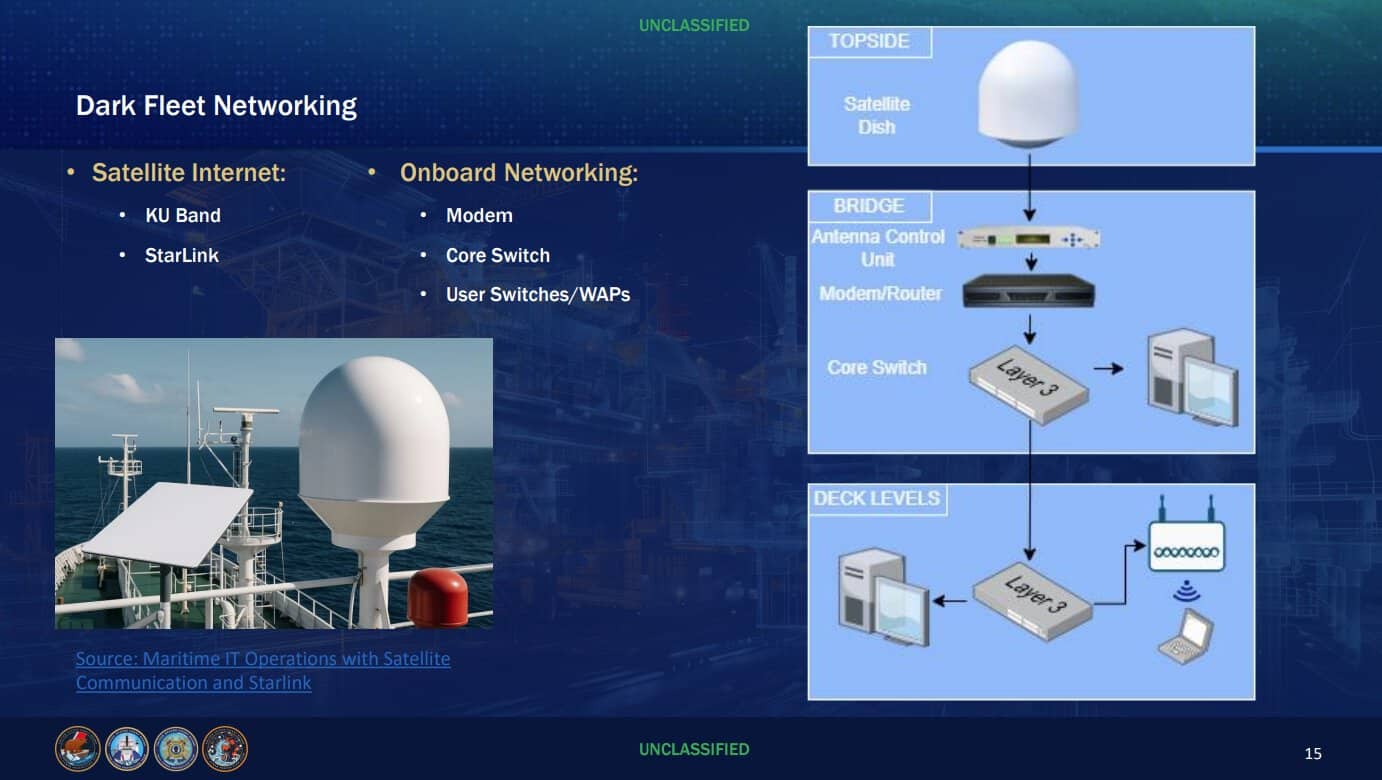
Водночас бортова ІТ-інфраструктура часто виявляється доволі кустарною.
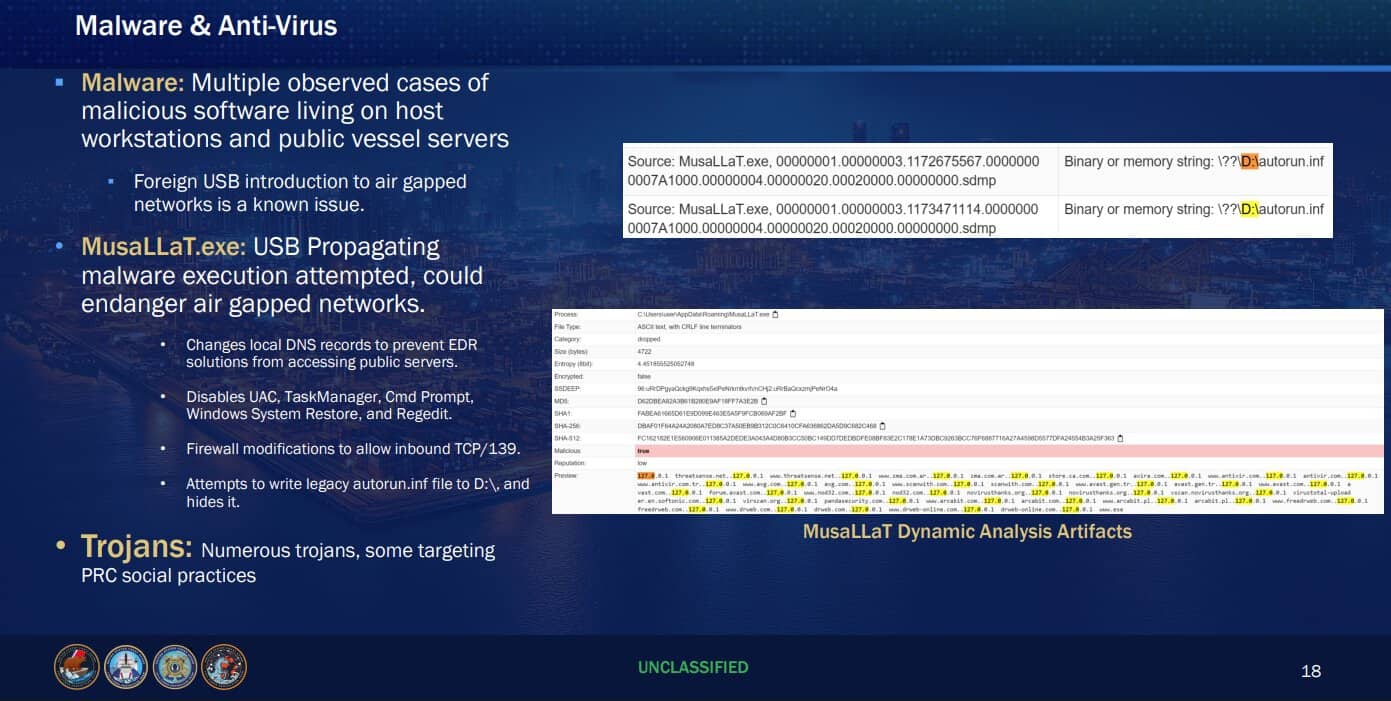
Дослідники знаходили піратські навігаційні програми, програмне забезпечення з торрент-форумів і звичайні засоби віддаленого доступу на кшталт AnyDesk, TeamViewer та ScreenConnect, які могли працювати без підтвердження з боку екіпажу.
Під час деяких операцій зовнішні оператори намагалися дистанційно стерти дані із суднових систем уже після затримання. Для цього використовують готові цифрові інструменти, тому зміна назви, прапора або ідентичності судна може супроводжуватися не лише хибним сигналом AIS, а й відповідним комплектом документів.
Зараз судна російського «тіньового флоту» активно перехоплюються силами Європейського союзу. Нещодавно Військово-морські сили Італії перехопили в Середземному морі нафтовий танкер із «тіньового флоту» Росії.
Підтримати нас можна через:
Приват: 5169 3351 0164 7408 PayPal - [email protected] Стати нашим патроном за лінком ⬇
Підпишіться на розсилку наших новин
або на наш Телеграм-канал
Дякуємо!
ви підписалися на розсилку наших новин