
Популярні
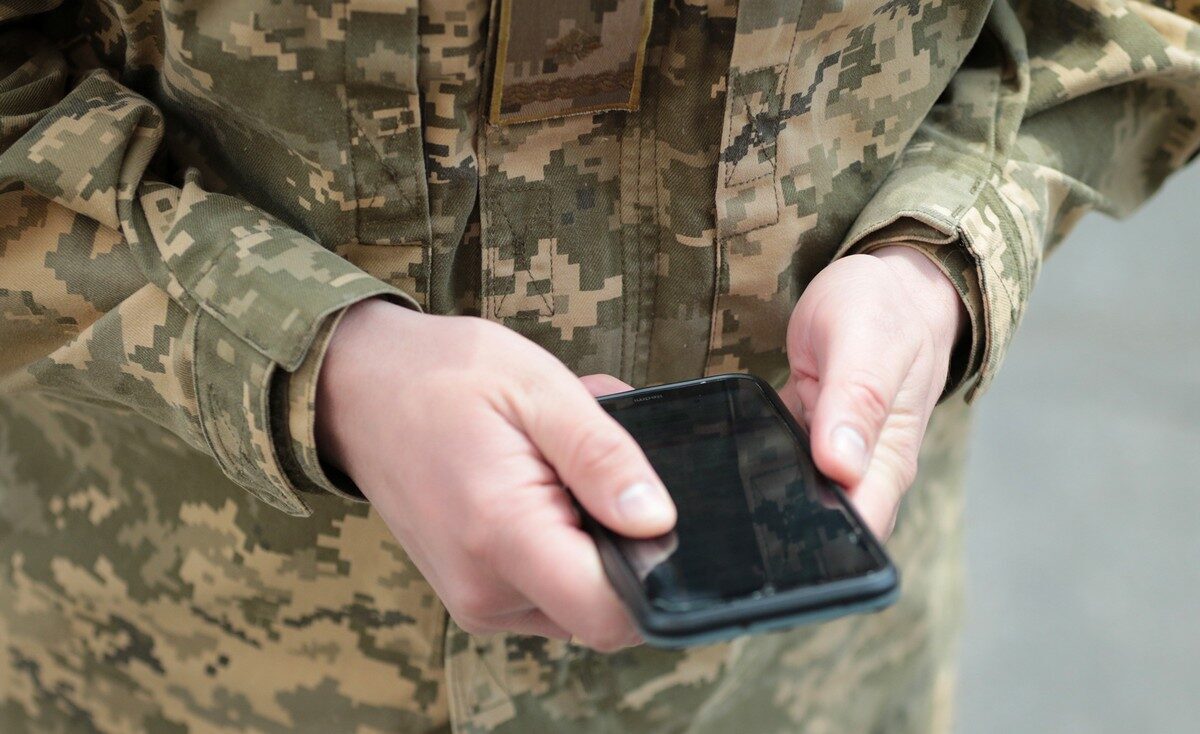
Хакери створюють фейкові вебсторінки, які маскуються під ресурси армійських бригад або застосунки для попередження про повітряні тривоги, щоб отримувати доступ до мобільних пристроїв на базі Apple (iOS) та Android.
Про це йдеться у звіті «Кіберзагрози: Україна» за перше півріччя 2026 року, повідомляє Державна служба спеціального зв’язку та захисту інформації.
Фахівці зазначають, що мобільні пристрої остаточно стали повноцінною та ключовою ціллю для кіберзлочинців.
Хакери активно використовують смартфони для розвідки. У разі успішної атаки вони можуть отримати повний доступ до чутливих даних.
Зокрема, фахівці зафіксували застосування експлойт-кіту DarkSword, який непомітно для користувача інфікує пристрої Apple через скомпрометовані українські новинні та урядові сайти.

Для власників Android хакери створюють фейкові вебсторінки, що маскуються під офіційні сайти військових бригад або застосунки зі сповіщеннями про повітряну небезпеку.
Крім того, хакери використовують легітимні сервіси для прикриття своєї діяльності.
Вони розміщують шкідливі файли на GitHub, використовують Telegram для передачі викрадених даних, а мережеву активність приховують за допомогою сервісів Cloudflare та ngrok.
Служба безпеки України зафіксувала значну активізацію російських спецслужб щодо створення інтернет-сайтів та сторінок у соцмережах, які імітують офіційні ресурси українських державних органів і медіа.
Спецслужби РФ використовують зазначений метод, зокрема, для того, щоб зчитувати конфіденційну інформацію про користувачів, які підписуються на фейкові сторінки в соцмережах та канали в месенджерах.
У СБУ зазначили, що отримані дані росіяни використовують для проведення вербувальних операцій та збору конфіденційної інформації, пов’язаної з відомостями про бойову та оперативну роботу Сил оборони і безпеки України.
Нещодрано стало відомо, що російська хакерська група Midnight Blizzard використала штучний інтелект Claude від компанії Anthropic для автоматизації кібершпигунських операцій проти України та країн Європи.
Підтримати нас можна через:
Приват: 5169 3351 0164 7408 PayPal - [email protected] Стати нашим патроном за лінком ⬇
Підпишіться на розсилку наших новин
або на наш Телеграм-канал
Дякуємо!
ви підписалися на розсилку наших новин